互联网本质上是一个由海量设备互联组成的巨大网络,但如果深入观察其结构,就会发现它被拆分成许多更小的部分,也就是子网。子网使设备之间的通信更高效、也更安全,但同时也带来了额外的路由难题。
其中之一就是如何在构成互联网的成千上万个网络中,准确定位到对应的子网地址,而子网 ID 正是解决这一问题的关键。这个标识符能够为数据建立通往正确子网的最佳路由路径,从而让网络管理更加轻松。
与此同时,规模更小的网络在网络安全方面也更有保障。网络管理员无需耗费大量时间分析整个庞大的网络结构,就能快速检查某个子网的日志记录、排查问题,这对企业办公网络的安全防护至关重要。此外,在拆分后的子网中,分配和管理主机 IP 地址也会简单得多。
本文将介绍什么是子网 ID,并在文末提供一份简单易懂的计算指南。
理解子网 ID
子网 ID(有时也称为网络 ID)是用于标记大网络中某个较小网络位置的唯一标识符。路由器在接收到数据包时,可以从接收方的 IP 地址中推导出这个标识符,从而将数据发送到正确的位置。
它的工作原理类似于全球邮政系统。举个例子,假设您要从德国寄一封信到波士顿。当地邮局收到这封信后,会查看收件人的地址,发现目的地是美国马萨诸塞州。他们不会直接去寻找收件人的具体门牌地址,而是先把信件转交给当地邮局,这一过程与子网路由的原理十分类似。
那么这具体是如何改善网络寻址的呢?如果不先联系波士顿当地邮局,德国邮局就必须直接把信件送到收件人的具体地址。但由于德国邮局并不在波士顿当地运作,这样的路由方式会变得异常复杂。于是,他们会先联系当地邮局(相当于子网 ID),因为它掌握了收件人的全部详细信息,从而实现快速投递。
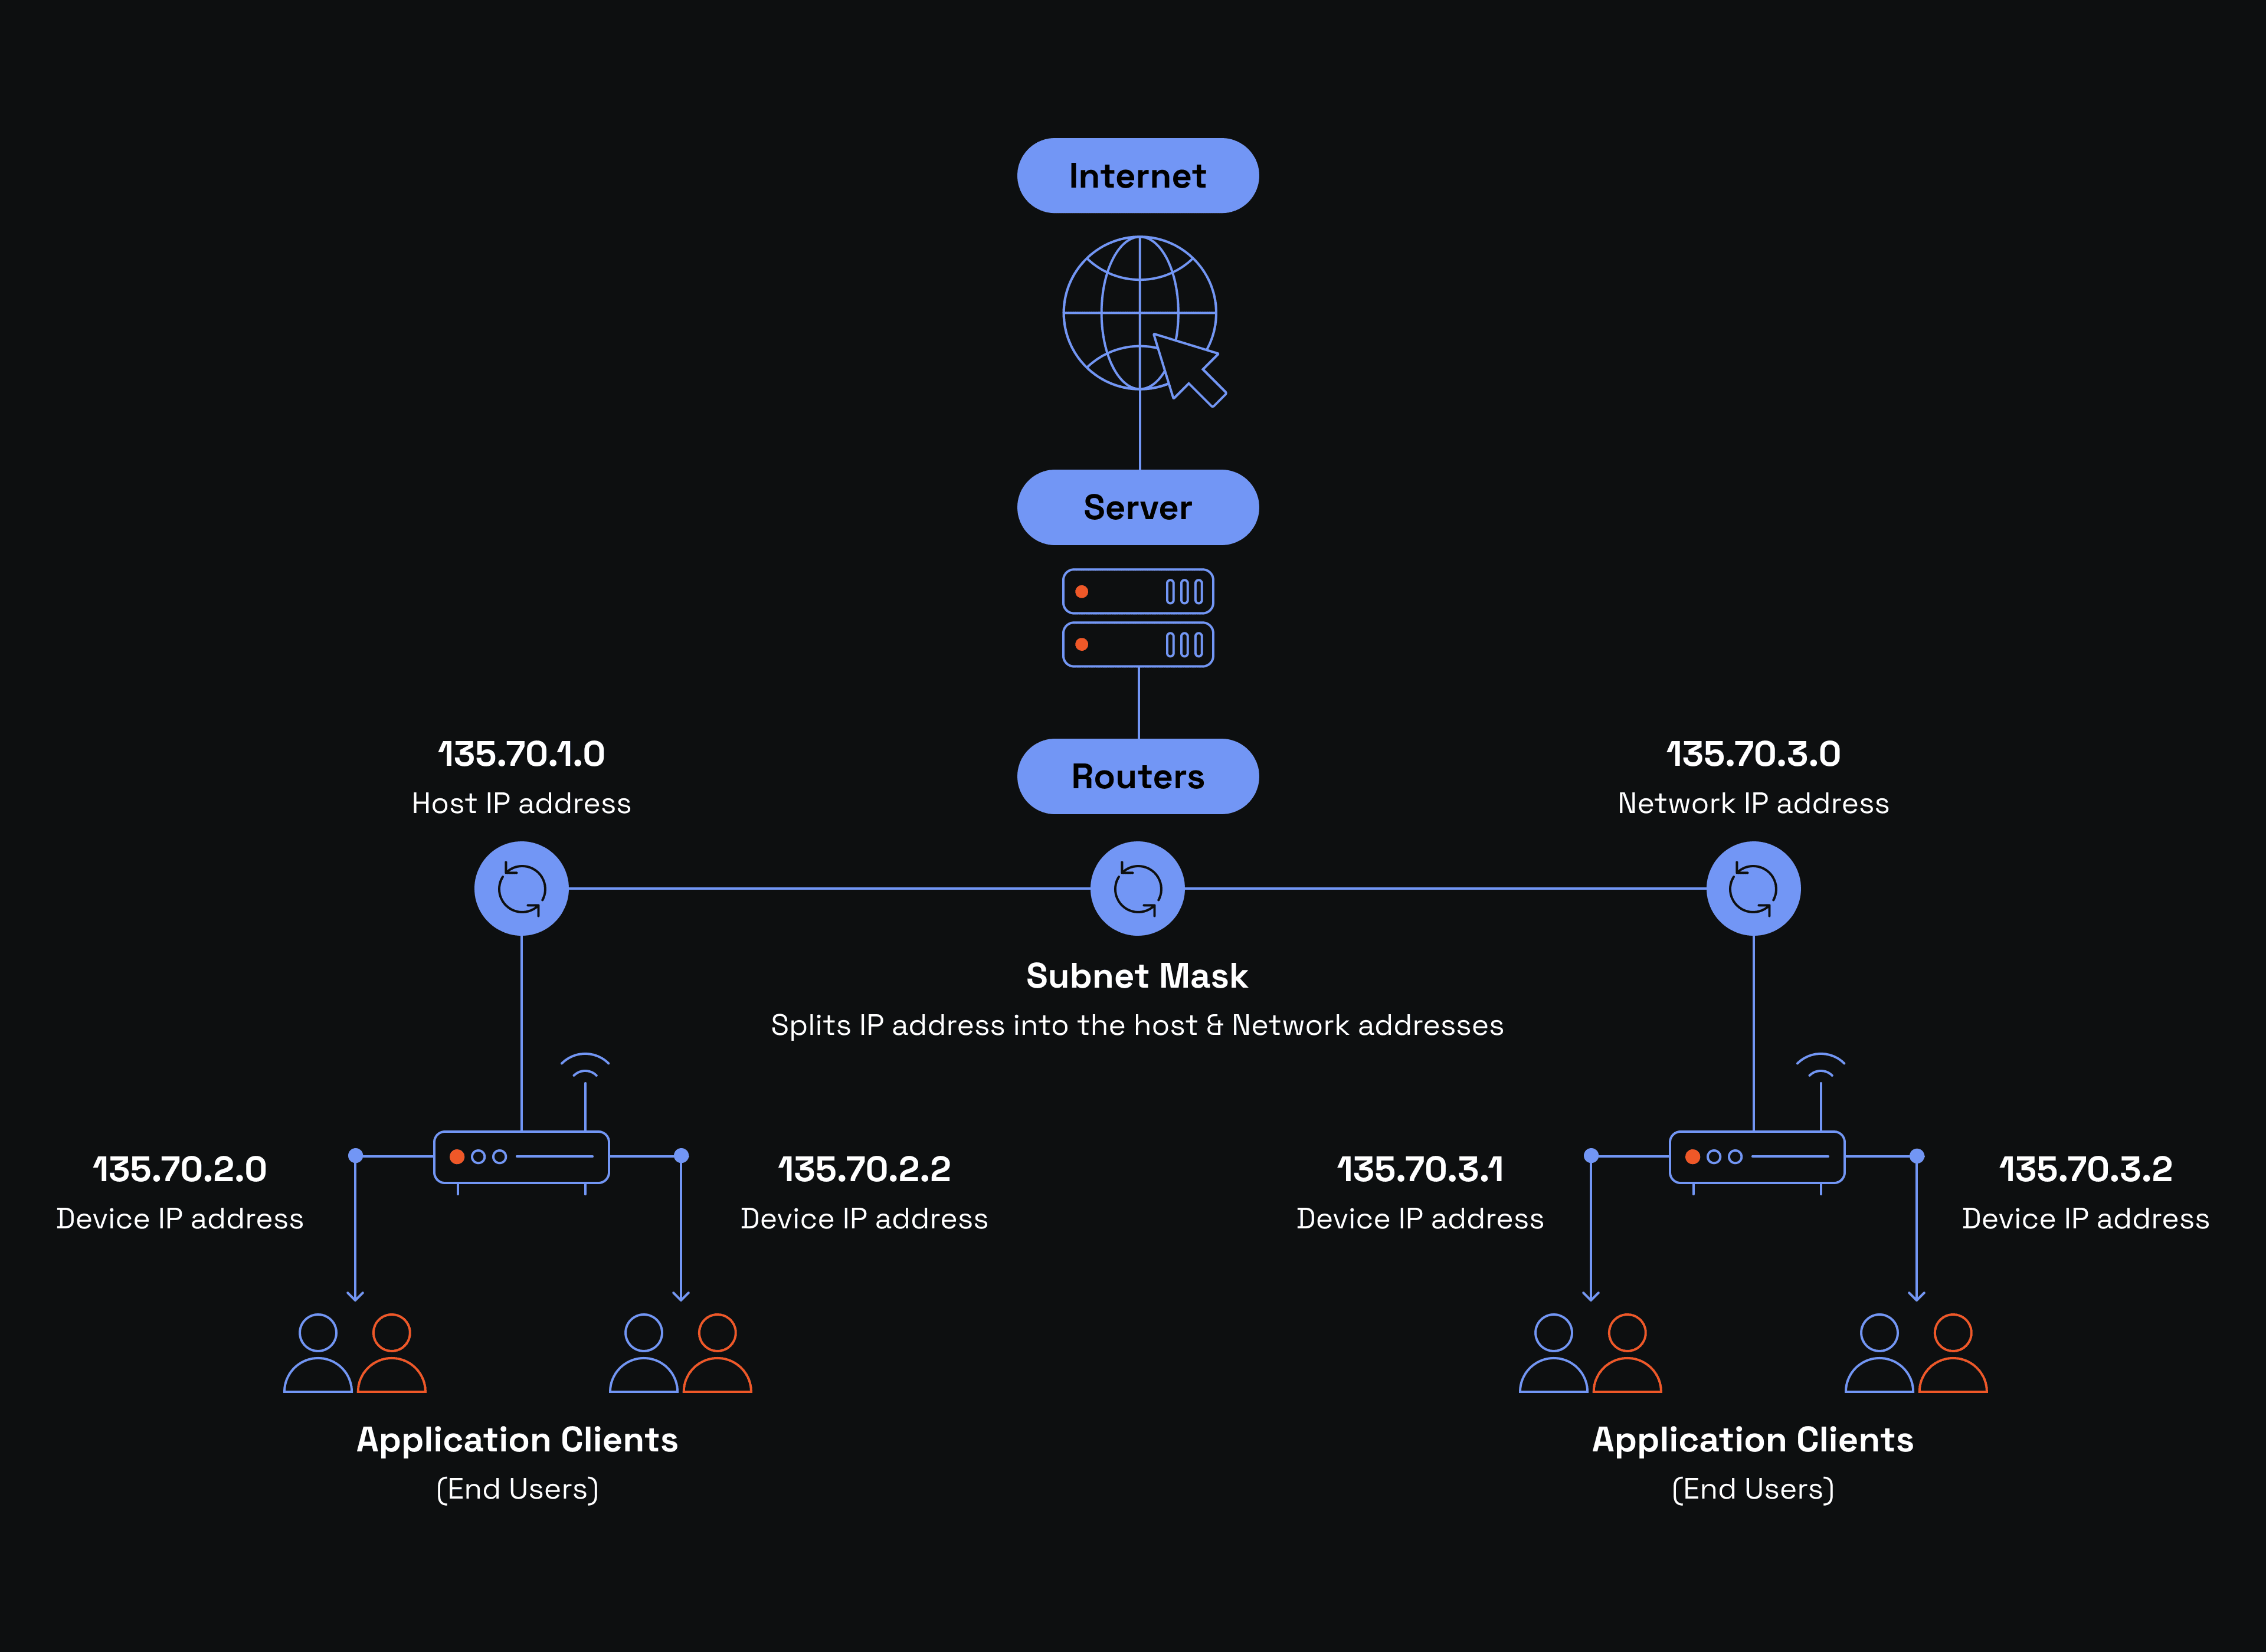
IP 地址在这套路由逻辑中扮演着关键角色。以 240.172.47.119 这个随机 IP 地址为例:当路由器接收到一个发往该 IP 地址的数据包时,会通过网络前缀推导出该地址所属的子网,再根据路由协议将数据转发到正确的本地网络。最后,当数据到达目标网络地址后,本地路由器会识别出主机 ID 部分,并将数据转发到最终目的地。
子网 ID 为何在网络中如此重要
子网对于绝大多数企业网络、乃至整个万维网的结构来说都至关重要。首先,把大网络拆分成更小的部分能让管理变得更加轻松。
优化网络管理
把一个大型计算机网络拆分成更小的部分后,您就可以针对其中某一部分单独设置监控、查看相关活动。这样一来,日志中就只会显示与该子网相关的信息,而不会把整个网络的事件和错误全部混在一起。
这种思路在许多解决问题的场景中都很常见:把一个大问题拆解成若干小部分,逐一击破。每当出现网络流量问题时,子网 ID 可以让网络管理员把注意力集中在某个较小的网络区域进行排查,而不必耗费大量时间精力分析整个网络范围。
IP 地址分配
另一个重要优势在于可以高效地在本地网络内分配 IP 地址。目前IPv4 和 IPv6中,IPv4 仍是应用最广泛的 IP 地址类型。虽然也有更新的 IPv6 地址(它结合字母和数字来扩大地址空间),但本文将重点介绍IPv4,因为它目前仍是将数据包路由到正确网络地址的主要方式。
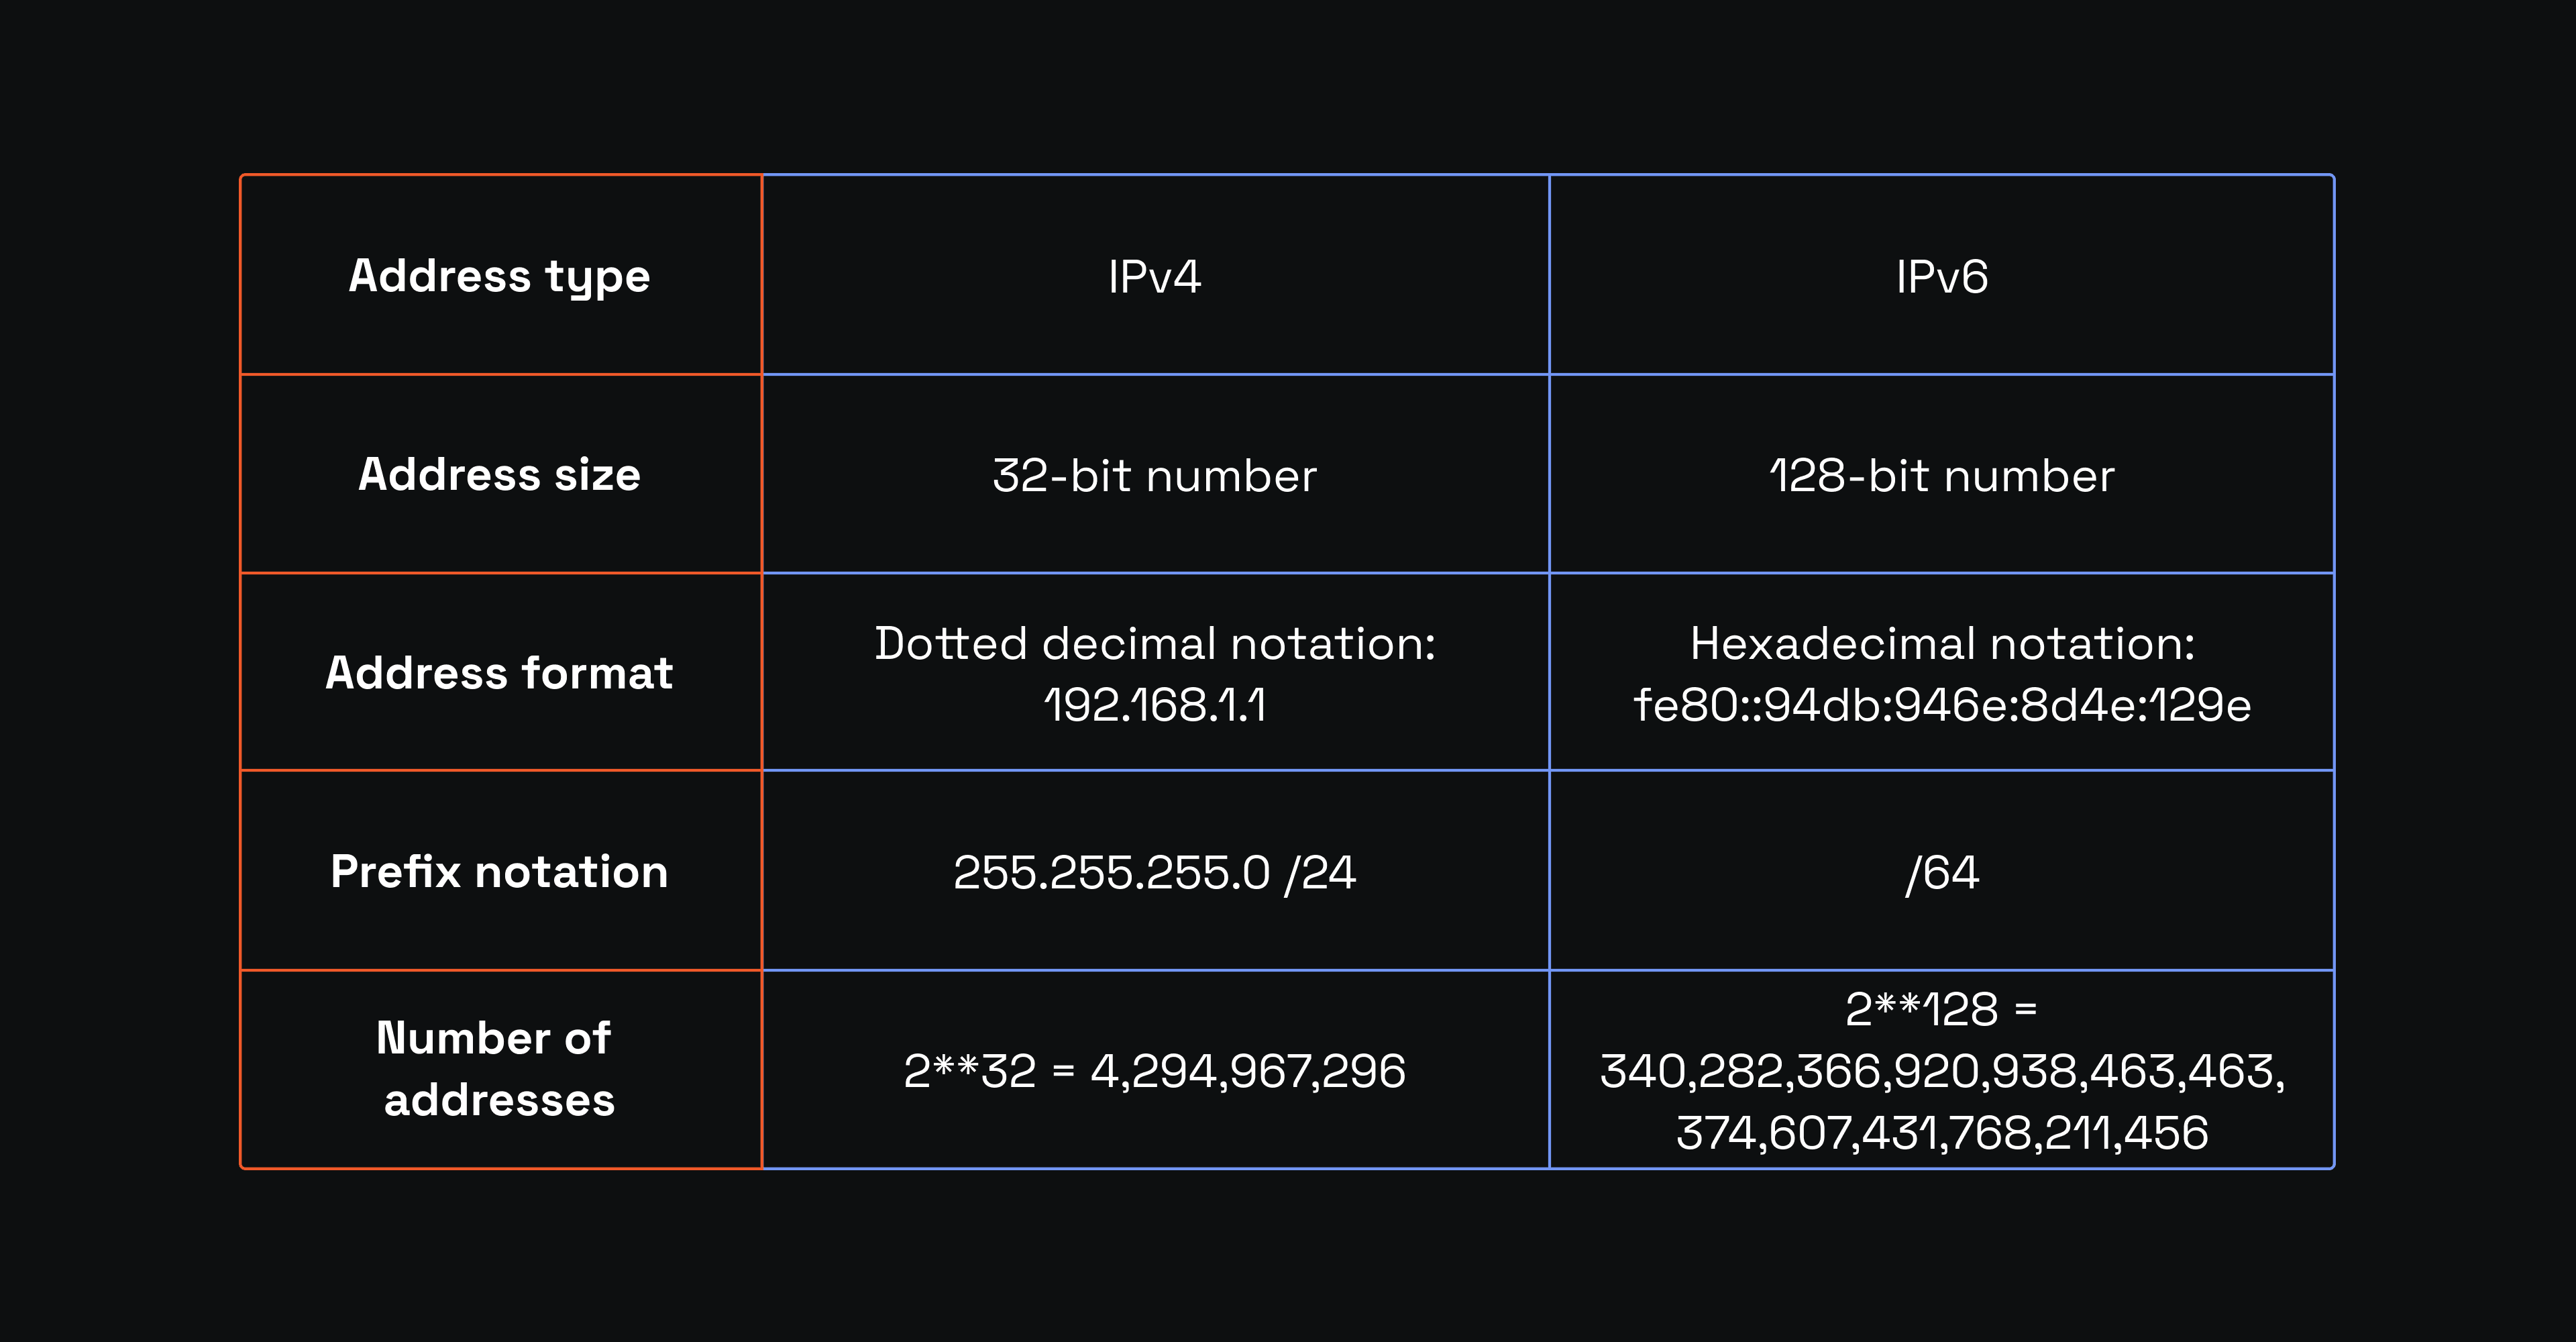
可以看到,这两种类型的 IP 地址都是有限的资源,随着联网设备数量不断增加,可用地址正在逐渐减少。与此同时,数以十亿计的联网设备也带来了巨大的路由挑战。子网 ID 可以在较小的网络范围内组织和管理 IP 地址,从而优化网络流量和传输速度。
高效的数据路由
这也引出了另一项重要优势。子网标识符有助于避免网络拥堵——当过多数据通过同一批设备传输时,就会导致路由器或服务器过载,进而拖慢整体网速。
举个例子:一家公司在法国、英国和加拿大都设有办公室,每个国家各有 100 台设备。最合理的组织方式是分别创建三个子网,将每个国家的 100 台设备连接到各自的网络中。当某台设备要发送数据时,路由器会读取子网标识符,并将数据转发到对应的国家。数据到达后,主机 ID 会通过最优路径将数据发送给目标接收方。
数据抓取
虽然看起来关系不大,但理解子网标识符其实对数据抓取也很有帮助。一般来说,数据抓取需要依赖信誉良好的住宅代理 ,且 IP 信誉要足够好。这样一来,抓取程序就可以通过轮换 IP 发送多个请求,从而避免被检测或封禁。
然而,当某个网站识别出抓取行为时,往往会直接封禁整个子网的访问权限。这意味着,即便您切换到另一台代理服务器,只要它属于同一个子网,照样会被封禁。您可以参考本文介绍的实用方法,识别可用的代理子网,避免重复使用已被封禁的子网,从而提高抓取请求成功率。
网络安全
最后同样重要的一点是网络安全。规模更小的子网更便于监控,一旦发生网络攻击,网络管理员可以迅速定位到具体是哪个子网遭受攻击。网络安全专家还可以借助子网拆分来落实最小权限原则,确保只有授权人员才能访问重要信息。
与此同时,将某个子网与整个网络隔离也会变得更加容易,从而防止感染扩散到其他子网,或者在子网入口处通过防火墙进行防护。举例来说,勒索软件通常依靠感染尽可能多的联网设备来实现加密勒索。而通过专业的网络分段,它往往只会感染最初接触到的那个子网,不会蔓延到整个网络。
2026 年抓取数据不再因整个子网被封而中断
获取住宅代理常见的子网规模及其应用场景
为了实现更高效的数据交换,网络中存在多种不同规模的子网。联网设备数量较多的机构需要更大的网络来容纳所有设备,也就需要更多的主机 ID,这就导致子网数量较少,但每个子网能容纳的设备空间更大。
相反,设备数量较少的企业可以使用更小规模的网络。在这种情况下,网络前缀可以支撑更多数量的子网,但每个子网能分配到的 IP 地址数量会更少。接下来,让我们进一步了解 IP 地址,以及子网 ID 是如何存储在其中的。这里以随机的 240.172.47.119 以及标准子网掩码 255.255.255.0 为例。
子网掩码用于推导子网 ID。本文末尾会给出逐步计算子网 ID 的方法,如果您想直接查看,可以跳转到最后一节。子网掩码用于标明 IP 地址中哪一部分是网络前缀,剩余部分则代表主机 ID。
和 IP 地址一样,子网掩码也是一个 32 位数字,由四个 8 位八位组组成,仅由 0 和 1 构成。因此,标准的 255.255.255.0 子网掩码用二进制表示就是 11111111.11111111.11111111.00000000。其中的 1代表 IP 地址中被保留给网络前缀的部分。在这个例子中,240.172.47.0 代表网络标识符,而 0.119 则是该子网中的主机 ID。
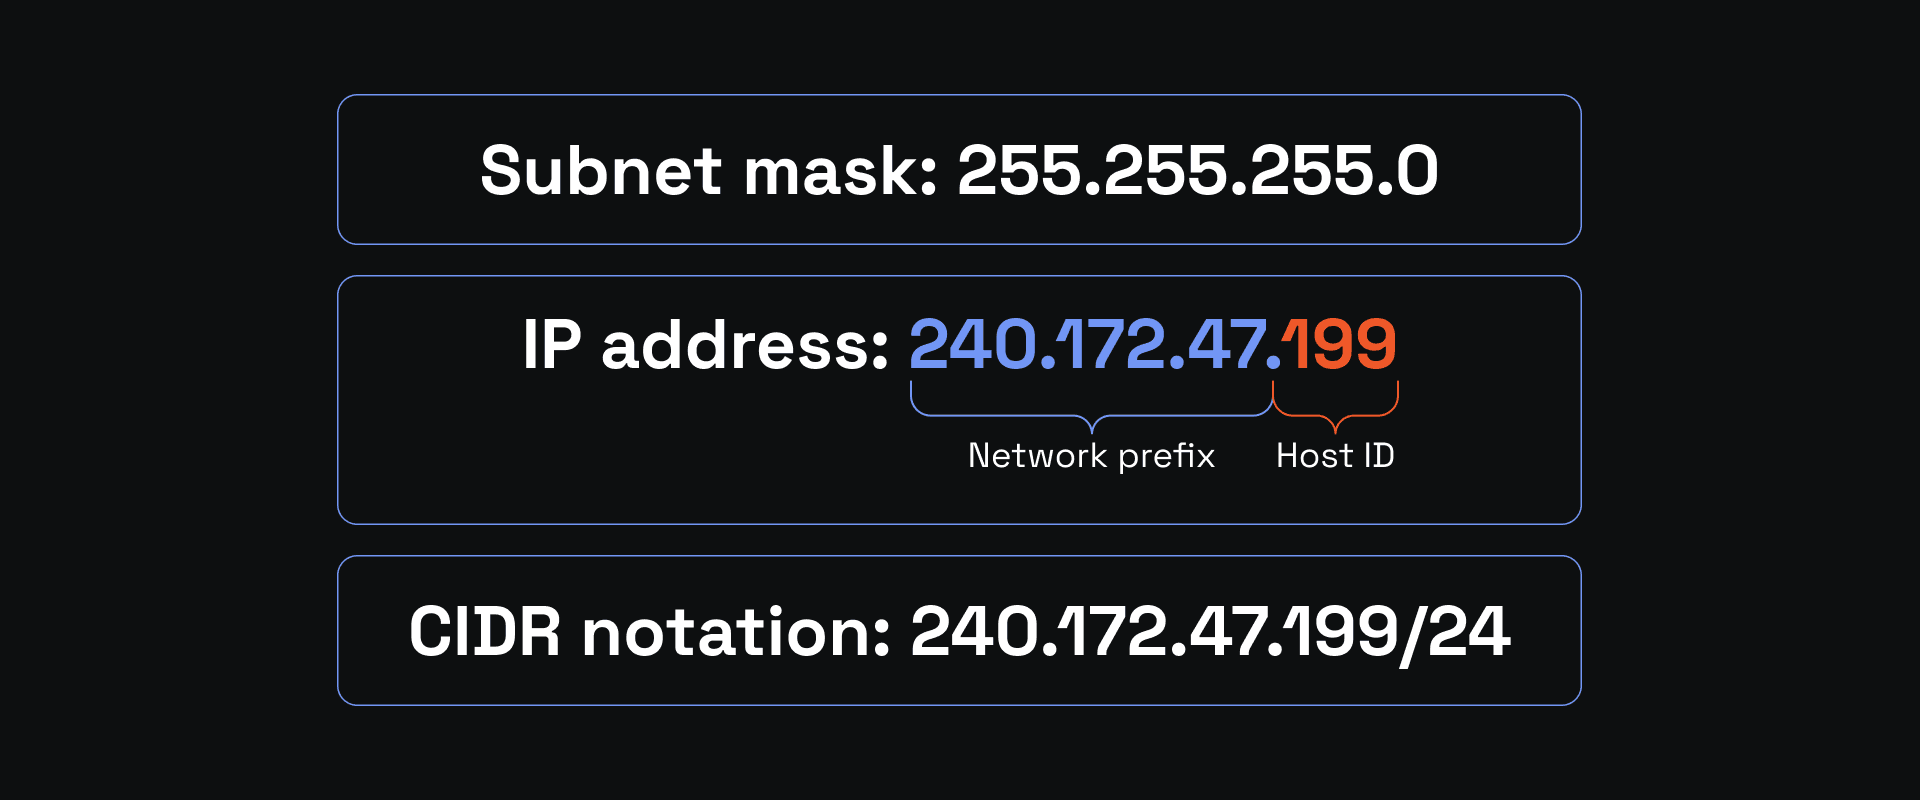
接下来,我们再来了解一下不同的网络规模类型。这里会用到无类别域间路由(CIDR)表示法,它是一种可视化网络规模的规范方式。回到前面的例子,使用标准的 255.255.255.0 掩码,对应的 CIDR 表示法就是 240.172.47.199/24。
符号 / 后面的数字表示掩码中 1 的数量,它说明了IP 地址中有多少部分被用来表示子网 ID。因此,这个 CIDR 表示法说明前三个八位组代表网络部分,最后一个八位组则是主机 ID。
为了更清晰地展示网络规模,通常会用 CIDR 表示法来呈现子网大小。因此,如果末尾是 /24,就意味着网络 ID 占用 3 个八位组,而主机 ID 只占用 1 个八位组。
换句话说,这是一个最多可容纳 254 个主机地址的小型网络,因为最后一个八位组可以存储 2^8 个值,也就是 256 个。由于第一个和最后一个地址永远被保留用作网络地址和广播地址,所以实际可用的主机 ID 数量是 254 个。这种子网规模通常用于家庭网络之类的小型网络。
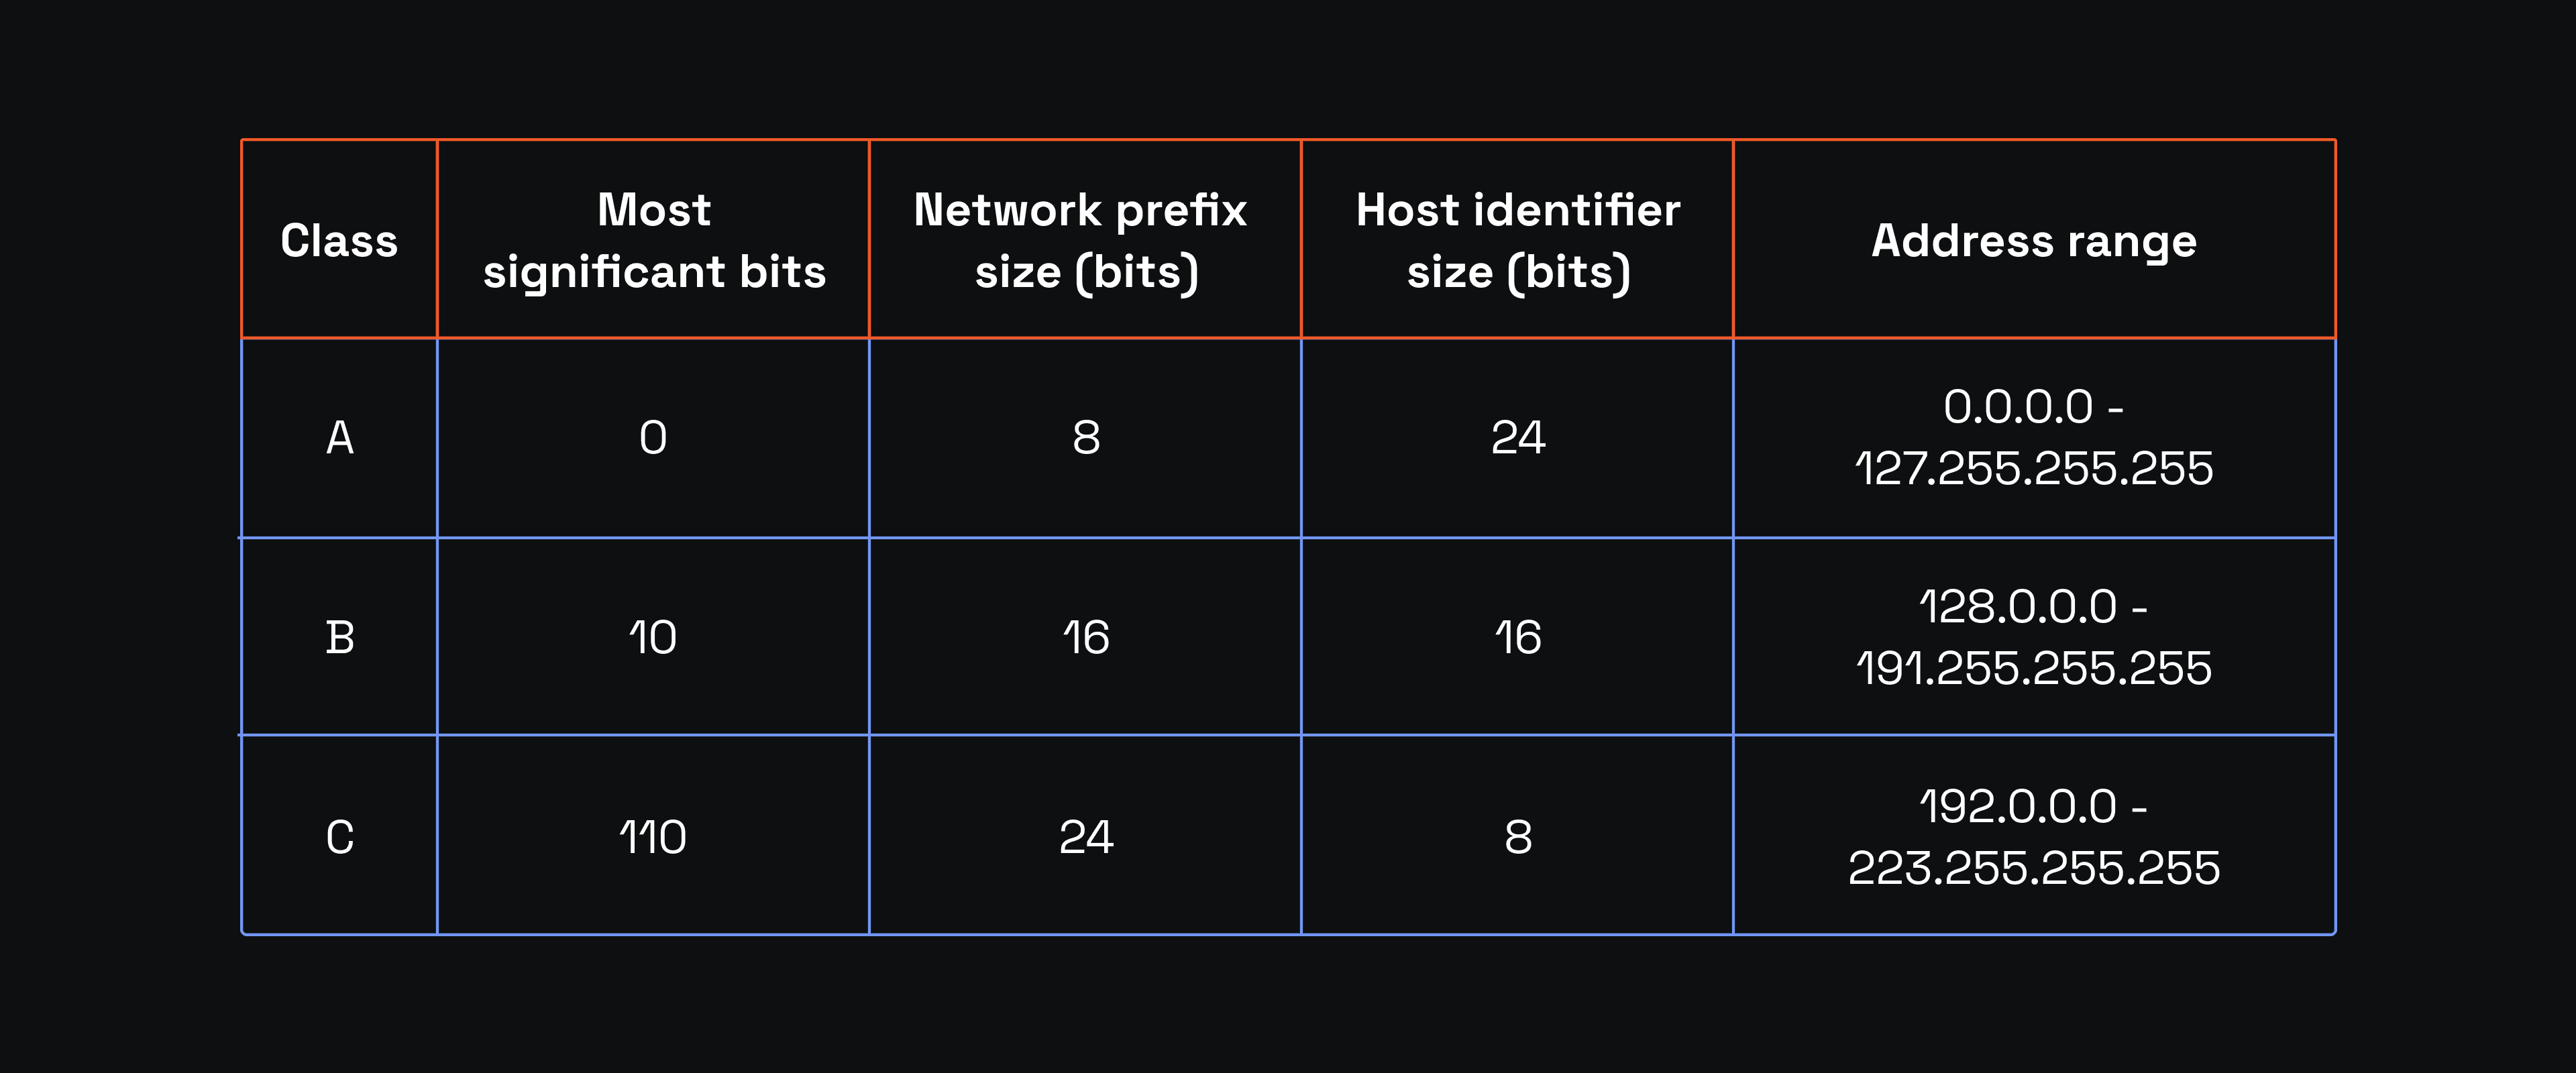
假设子网掩码是 255.0.0.0,那么对应的 CIDR 表示法就是 240.172.47.199/8,因为此时网络前缀只占一个八位组。这样一来,就能容纳 16,777,214 个主机 ID——因为总共可以有 2^24 个 IP 地址,再减去网络地址和广播地址各占用的 2 个。这样就形成了一个能容纳成千上万台联网设备的超大型网络。
为了便于表示,您也可以使用A、B、C 类子网的 CIDR 表示法(D 类和 E 类则很少使用)。
A 类
A 类使用 255.0.0.0 掩码,第一个八位组的首位始终为 0,是一种能容纳海量主机 ID 的超大型网络。
B 类
B 类使用 255.255.0.0 掩码,第一个八位组始终以 10 开头,形成的是一种中等规模的网络。
C 类
C类地址为255.255.255.0,第一个八位字节以110开头,代表设备数量有限的小型网络。
子网ID与主机ID的区别
深入研究计算机网络后,您会发现它变得越来越复杂,下面我们来回顾本文最重要的内容。
IP地址由两部分组成:网络前缀和主机ID。网络编号表示该主机所属的子网,而主机编号则显示设备在特定网络中的实际位置。还记得全球邮政系统的例子吗?网络信息会显示国家和城市(子网),而主机信息则显示具体的送达地址(街道和门牌号)。
每部分的大小取决于网络管理员设置的子网掩码ID。大多数家庭网络使用255.255.255.0的掩码,255是二进制11111111的数字表示,其中1的数量表示IP地址中网络地址段的大小,下图总结了这一逻辑。
如何计算子网ID
无论您是网络安全专业的学生还是企业网络管理员,都经常需要计算子网ID。这样做可以将大型网络分割成更小、更易于管理的部分,优化数据路由协议,并建立有效的网络安全防护措施。下面以IP地址240.172.47.199和255.255.255.0掩码为例,从零开始讲解计算方法。
将IP地址转换为二进制,结果如下:
11110000.10101100.101111.11000111
将掩码转换为二进制。
11111111.11111111.11111111.00000000
该转换使用按位运算,因为它作用于二进制字符串,采用按位与(AND)运算来推导子网ID,即只有当IP和掩码对应位均为1时,结果才为1。下面将两者上下对齐以便查看。
11110000.10101100.101111.11000111
11111111.11111111.11111111.00000000
因此得到的子网ID为:
11110000.10101100.101111.00000000,即240.172.47.0。由于默认掩码使用前3个八位字节作为网络部分,此转换正确地将其与主机ID区分开来。按照CIDR表示法,子网ID为240.172.47.199/24。
结语
乍看之下,将网络地址部分与目标接收方分开似乎很复杂,但请记住,不同的子网掩码会生成适用于更小或更大网络的IP地址,了解IP地址中哪部分属于主机、哪部分属于网络至关重要。
同时也要记住,规模更大的网络维护难度也大得多。尽管拥有数千个可用连接的大型网络听起来很有吸引力,但这与分段逻辑背道而驰。通常,您需要将庞大的IP网络拆分成更小的部分,以便通过路由器优化数据传输,并防止未经授权的访问,从而保护网络边界安全。